
GitHub como punto de partida
Selecciona un repositorio autorizado. El workflow y la Action local llegan mediante un PR que tu equipo revisa.
RepositorioPR revisado → workflow
DevSecOps delivery platform
Conecta tu repositorio, define tu entorno con Terraform e integra análisis de vulnerabilidades, SBOM y trazabilidad en la entrega. En tu GitHub. En tu Azure.
GitHub Actions · Terraform · Seguridad · Azure
Free sin tarjeta. Tu equipo conserva el control de GitHub y Azure.
Vista ilustrativa del flujo. No son datos de un cliente.
Un flujo construido sobre las herramientas de tu equipo
Tu código. Tu infraestructura.
Para equipos de desarrollo y operaciones que necesitan un recorrido repetible y una vista compartida de sus entregas.
Selecciona un repositorio autorizado. El workflow y la Action local llegan mediante un PR que tu equipo revisa.
Trivy analiza vulnerabilidades de la imagen. El SBOM y la política de seguridad acompañan la decisión de desplegar.
Define infraestructura con Terraform o conecta un destino existente. Verifica el acceso y publica la imagen por digest en Azure Container Apps.
Relaciona repositorio, commit, ejecución, seguridad y entorno. Consulta el estado y el historial de la aplicación.
Cómo funciona
GitHub Actions ejecuta. Rioseco coordina la definición del entorno, la revisión y el estado de la entrega.
Autoriza el repositorio, define la aplicación y revisa su configuración con tu equipo.
GitHub → aplicaciónUsa Terraform para preparar el entorno Azure con plan y revisión explícita, o conecta un destino existente.
Definición → plan → applyCompila, prueba y analiza la imagen con Trivy. Genera el SBOM y evalúa la política de seguridad.
Build → Trivy → SBOM → gatePublica en Azure cuando la política lo permita. Consulta el resultado y la evidencia de la aplicación.
Azure → resultado → historialEnvironment as Code
Infraestructura como código con Terraform: describe los recursos Azure en una definición versionada, revisa el plan y aplica los cambios de forma explícita. La infraestructura y la entrega comparten el contexto de tu aplicación.
Terraform · cambios con revisión
Free ofrece Azure Container Apps con topología fija. Team y Business permiten configuración avanzada. Cada cambio requiere preparación del destino, revisión del plan y aprobación.
Ver planes y capacidadesConfiguración inicial y permisos Azure requeridos.
Aplicación de ejemplo / entorno staging
3 por crear · 1 por cambiar · 0 por eliminar
El plan propone cambios. No modifica Azure por sí solo.
module "app_environment" {
  source = "./infra/modules/customer-infrastructure-v3"

  configuration = var.configuration
  environments  = var.environments
  applications  = var.applications
}
Entradas según el módulo revisado. Ejemplo parcial, no una configuración lista para ejecutar.
Reutiliza una definición y cambia sus variables por entorno. Mantén patrones consistentes sin repetir la configuración en el portal.
La infraestructura se describe en Git: commits, pull requests y revisión de código para conocer qué cambió y por qué.
Consulta qué recursos se crearían, modificarían o eliminarían. Revisa el alcance antes de autorizar la ejecución.
Usa la definición como referencia para reducir cambios fuera del código. La detección periódica de drift no está disponible actualmente.
El módulo para Azure Container Apps reúne entorno, identidades y recursos asociados. Comparte una base revisable entre aplicaciones.
El flujo relaciona solicitud, commit, plan y resultado con el entorno de la aplicación. Revisa el destino y los permisos antes de ejecutar cambios.
Visibilidad de la entrega
Rioseco reúne el análisis de cada aplicación, sus vulnerabilidades y sus componentes en un mismo lugar. Sin copiar IDs entre herramientas.
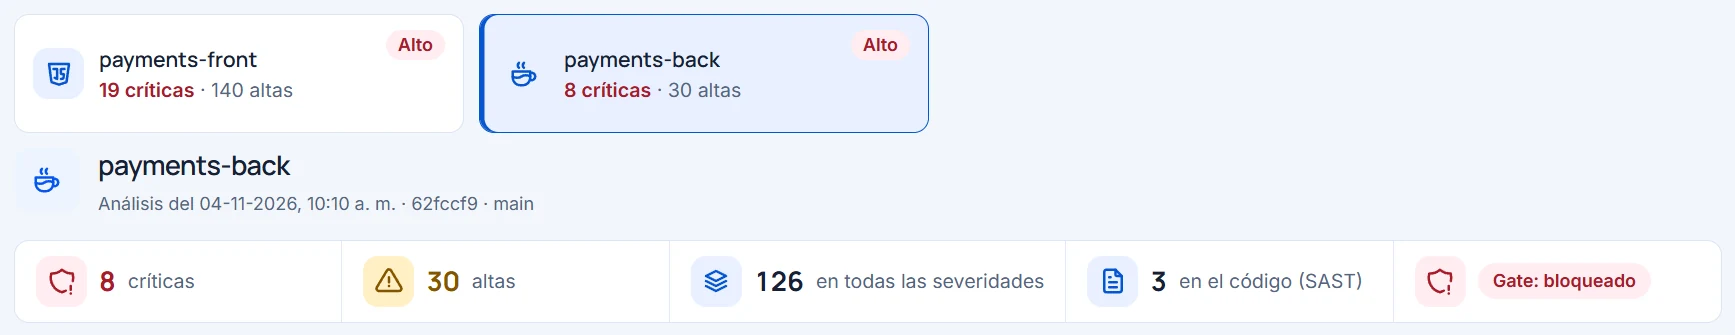
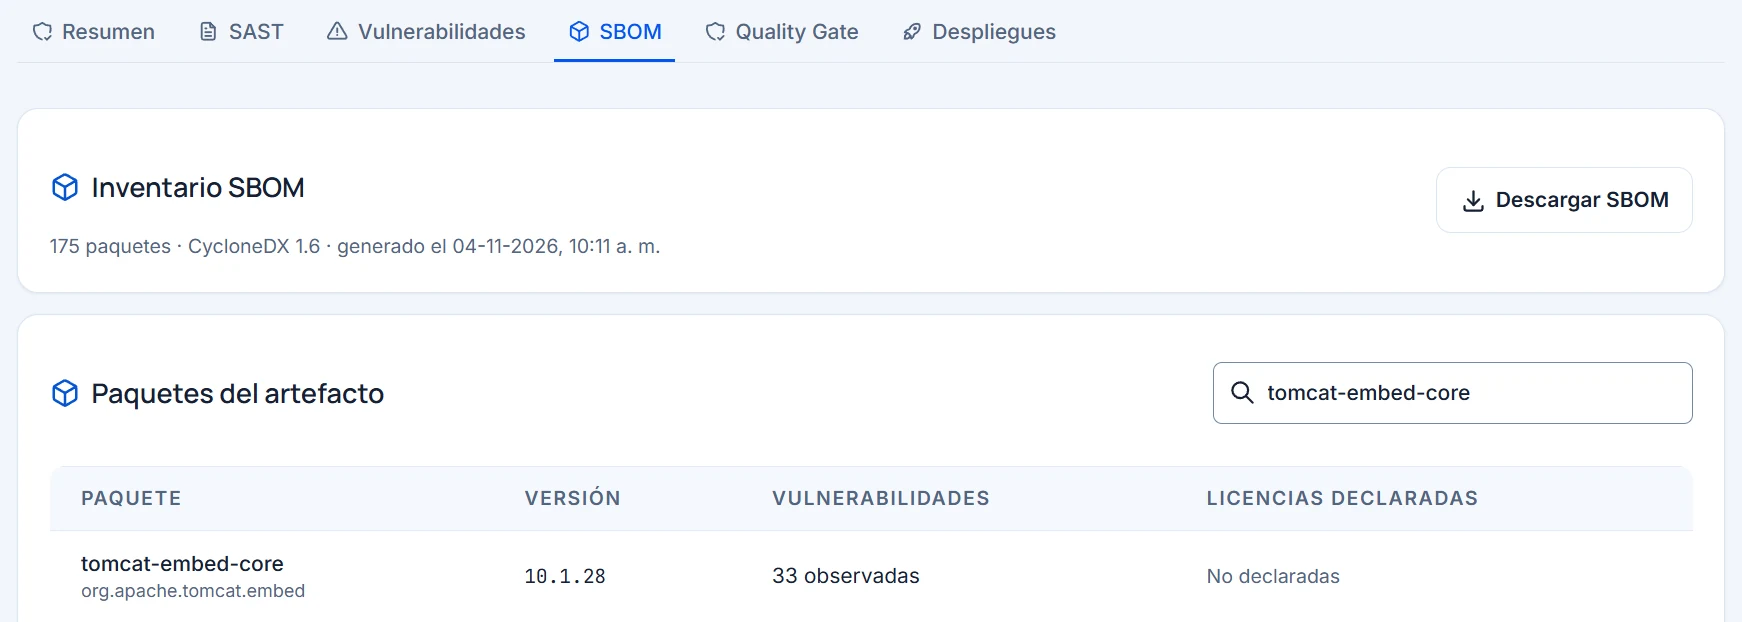
Capturas reales de la plataforma, con repositorios de prueba.
DevSecOps, en el mismo recorrido
No basta con construir una imagen. Necesitas conocer sus componentes, revisar sus vulnerabilidades y decidir con una política explícita.
Conoce las herramientasHallazgos de vulnerabilidades asociados a la imagen y a la entrega que los produjo.
Inventario CycloneDX para conocer los componentes de la imagen y revisar su evidencia.
El gate evalúa los hallazgos según la política del equipo. Si bloquea, la entrega no despliega.
Tecnologías
GitHub Actions ejecuta la infraestructura y la entrega. Terraform define el entorno; Docker, Trivy y Azure completan el recorrido de entrega.
Infraestructura Azure declarativa y entornos repetibles. Cambios con plan y revisión explícita.
Ver Environment as Code →Repositorios autorizados y PR de configuración.
Workflows en runners de GitHub.
Azure Container Apps y Azure Container Registry.
Construcción de imagen y despliegue por digest.
Análisis de vulnerabilidades de la imagen.
Formato del SBOM generado en la entrega.
Tu repositorio aporta su solución o scripts de build y test, además de su Dockerfile. El destino Azure se configura y verifica antes de la entrega; Terraform respeta el perfil y las capacidades de tu plan.
Por qué Rioseco
Tu equipo conserva el código, el workflow y la infraestructura. Rioseco conecta la coordinación y la evidencia.
Planes
Free cubre tu primera aplicación, sin tarjeta. Team y Business suman aplicaciones, gates bloqueantes y más historial.
Preguntas frecuentes
Una plataforma de CI/CD y DevSecOps para equipos que construyen en GitHub y despliegan en Azure. Reúne la infraestructura, el análisis de seguridad y las entregas de cada aplicación en un mismo lugar.
No. La compilación, las pruebas, los análisis y el despliegue se ejecutan con GitHub Actions en tu repositorio. Rioseco coordina el flujo y conserva sus resultados.
Tu equipo revisa un PR que añade el workflow al repositorio. Desde ahí, GitHub Actions compila, prueba y construye la imagen de contenedor, y la publica en Azure Container Apps por digest cuando la política lo permite.
Semgrep analiza el código y Trivy analiza la imagen de contenedor. Cada análisis genera además un SBOM en formato CycloneDX con el inventario de componentes.
Es la evaluación de los hallazgos según la política de tu equipo. En Free avisa sin bloquear; en Team y Business puede bloquear el despliegue por entorno.
Terraform define el entorno en un repositorio de tu organización. Cada cambio pasa por un plan revisado y una aprobación antes de aplicarse. Free usa Azure Container Apps con una topología fija.
Un repositorio en GitHub con su Dockerfile y una suscripción de Azure. El código, los workflows y la infraestructura siguen en tus cuentas.
Free cuesta USD 0, Team USD 199 al mes y Business desde USD 599 al mes. Puedes comparar todos los límites en la página de precios.
Haz de cada entrega un flujo visible
Conecta GitHub, integra controles de seguridad y sigue la entrega hasta Azure.
Te contactamos para preparar tu acceso. Free no requiere tarjeta.